
Bayangkan pesan WhatsApp tiba pada pukul 15.40.
Nama dan fotonya terlihat seperti supplier yang biasa digunakan perusahaan.
Pesannya sederhana:
“Untuk invoice hari ini, rekening kami berubah. Mohon transfer ke rekening berikut.”
Nominalnya sesuai.
Invoice terlihat benar.
Nama supplier benar.
Karyawan finance sedang mengejar cut-off pembayaran.
Ada dua kemungkinan.
Itu memang supplier.
Atau seseorang hanya membutuhkan lima menit kelengahan untuk memindahkan uang perusahaan ke rekening yang salah.
Inilah salah satu perubahan terbesar dalam fraud digital.
Serangan tidak selalu mencoba meretas server.
Sering kali, pelaku justru mencoba meretas proses keputusan manusia.
Skalanya sudah terlalu besar untuk dianggap kasus pinggiran
Data Indonesia Anti-Scam Centre memberi gambaran mengenai skala persoalan.
Sejak mulai beroperasi pada 22 November 2024 hingga 31 Juli 2026, IASC telah menerima 637.055 laporan masyarakat.[1]
Sebanyak 1.179.881 rekening telah dilaporkan dan diverifikasi, dan 607.210 rekening telah diblokir.
Dana terkait scam yang berhasil diblokir mencapai sekitar Rp724,1 miliar, sementara sekitar Rp204,3 miliar telah dikembalikan kepada korban.[1]
Angka tersebut bukan statistik khusus korban bisnis.
Namun skalanya cukup untuk menunjukkan bahwa fraud transaksi digital sudah menjadi masalah sistemik, bukan sekadar gangguan kecil.
Sementara itu, transaksi digital terus meluas
Ekonomi digital tidak mungkin mundur hanya karena ada fraud.
Hingga Juni 2026, QRIS telah menjangkau 65,77 juta pengguna dan 44,86 juta merchant. Sekitar 96,68% merchant QRIS merupakan UMKM.[2]
Sepanjang semester pertama 2026 saja, QRIS memproses 12,55 miliar transaksi senilai sekitar Rp1,12 kuadriliun.[2]
Semakin besar aktivitas digital, semakin besar kebutuhan pengendalian.
Bukan karena QRIS atau pembayaran digital inherently tidak aman.
Tetapi karena volume transaksi, banyaknya channel, banyaknya admin, dan kecepatan pembayaran membuat kesalahan dan manipulasi dapat terjadi lebih cepat.
Fraud tidak selalu menyerang teknologi
Ada kecenderungan menganggap keamanan digital sebagai urusan:
password;
firewall;
antivirus;
dan IT department.
Padahal scam sering memanfaatkan orang.
Satgas PASTI mengidentifikasi modus impersonation—pelaku mengatasnamakan lembaga resmi, menggunakan nama, logo, atau atribut yang dikenal, kemudian meminta data seperti OTP, PIN, password, kode verifikasi, atau dana.[1]
Dalam lingkungan perusahaan, prinsip serangannya dapat muncul dalam berbagai bentuk:
supplier impersonation;
owner impersonation;
fake invoice;
rekening vendor palsu;
permintaan refund;
account takeover;
atau instruksi pembayaran mendadak.
Pertanyaannya bukan hanya apakah sistem diretas.
Pertanyaannya:
apakah proses bisnis dapat dimanipulasi?
Kasus paling berbahaya sering terlihat normal
Fraud yang kasar lebih mudah dikenali.
Email penuh typo.
Nominal aneh.
Nama tidak dikenal.
Fraud yang efektif justru terlihat masuk akal.
Nominal sesuai kebiasaan.
Nama supplier benar.
Invoice mirip.
Waktu pembayaran masuk akal.
Pelaku mungkin mengetahui struktur organisasi atau proyek yang sedang berjalan.
Karena itu, perusahaan tidak bisa bergantung pada intuisi karyawan semata.
Kontrol harus didesain agar transaksi penting tetap diverifikasi bahkan ketika permintaannya terlihat normal.
Kontrol pertama: perubahan rekening bukan transaksi biasa
Salah satu rule paling berguna:
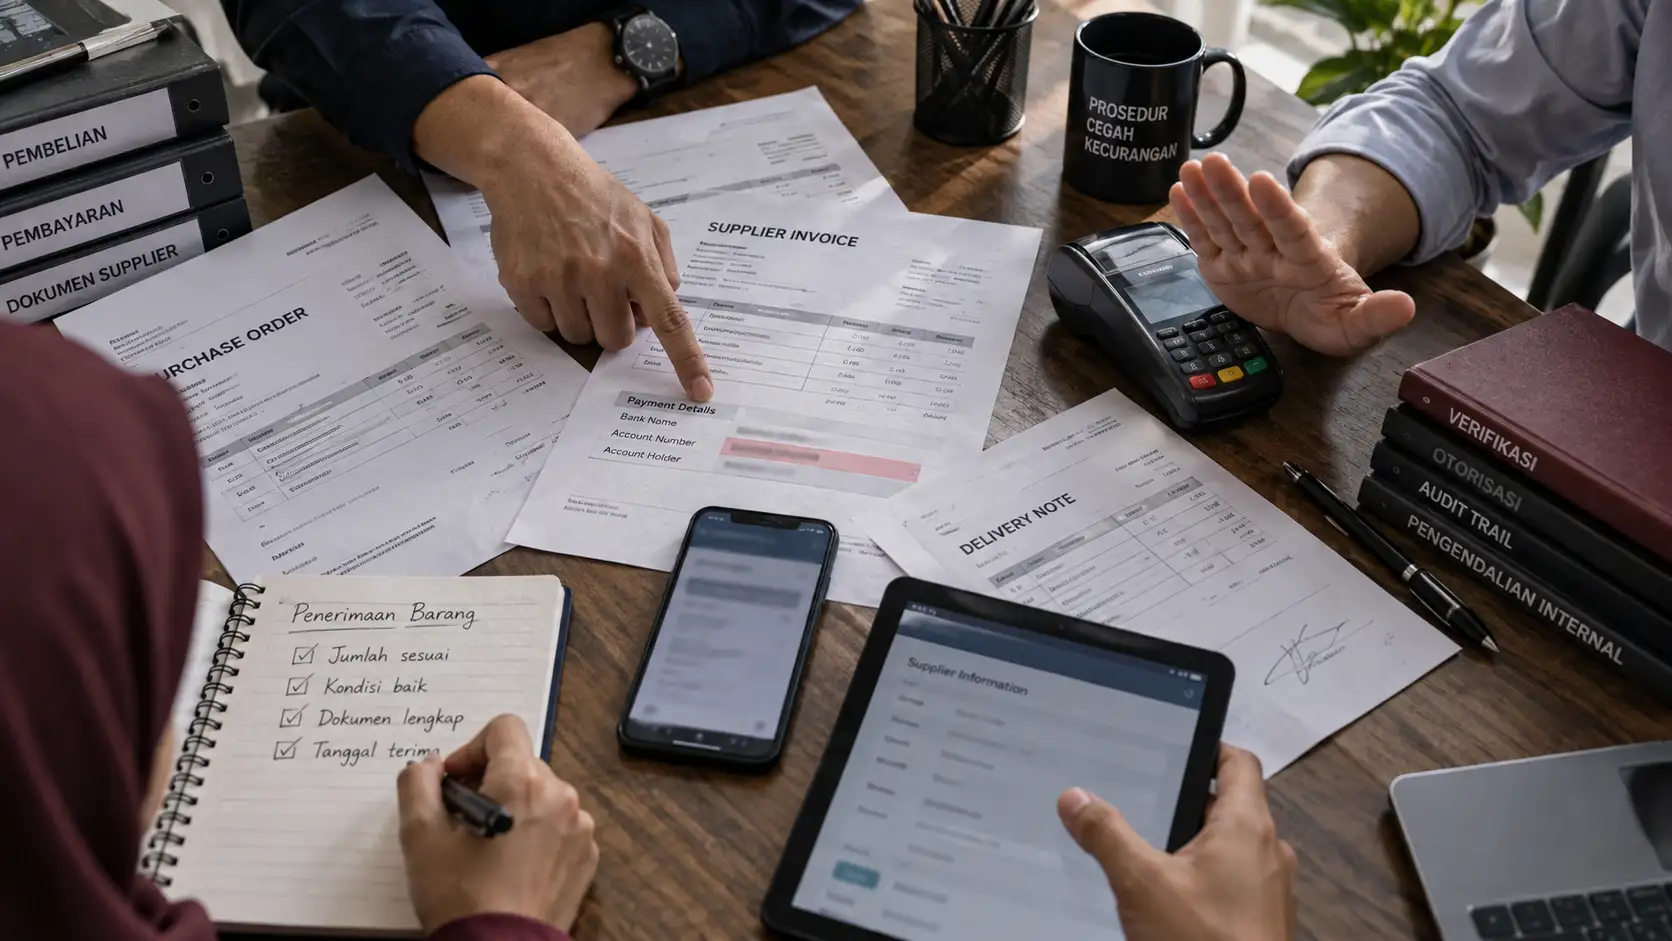
perubahan rekening vendor harus diperlakukan sebagai event berisiko tinggi.
Jangan ubah master bank account hanya berdasarkan:
email;
WhatsApp;
PDF invoice;
atau surat yang dikirim melalui channel yang sama dengan permintaan perubahan.
Lakukan independent verification.
Hubungi contact person menggunakan nomor yang sudah tersimpan sebelumnya.
Bukan nomor baru dalam pesan.
Untuk perubahan material, gunakan approval kedua.
Simpan bukti verifikasi.
Yang diverifikasi bukan hanya nama vendor.
Yang diverifikasi adalah perubahan destination of funds.
Kontrol kedua: gunakan maker–checker
Orang yang memasukkan pembayaran sebaiknya tidak selalu menjadi satu-satunya orang yang menyetujuinya.
Konsep maker–checker atau dual control sederhana:
satu orang menyiapkan;
orang lain memverifikasi;
baru kemudian transaksi dieksekusi.
Tidak semua pembayaran harus menggunakan tiga lapis approval.
Threshold dapat disesuaikan berdasarkan:
nominal;
jenis transaksi;
vendor baru;
perubahan rekening;
negara tujuan;
atau urgency.
Yang penting adalah tindakan berisiko tinggi tidak berada sepenuhnya di tangan satu orang.
Kontrol ketiga: urgency bukan alasan melewati proses
Scammer menyukai urgensi.
“Harus hari ini.”
“Direktur sedang meeting.”
“Supplier akan menahan barang.”
“Invoice ini terlewat.”
“Jangan telepon karena saya sedang bersama client.”
Urgency membuat orang memindahkan fokus dari verifikasi ke kecepatan.
Perusahaan perlu menentukan rule:
permintaan mendesak tidak menghapus approval requirement.
Jika benar-benar urgent, proses verifikasi justru harus dipercepat—bukan dilewati.
Kontrol keempat: jangan percaya bukti transfer sebagai bukti uang masuk
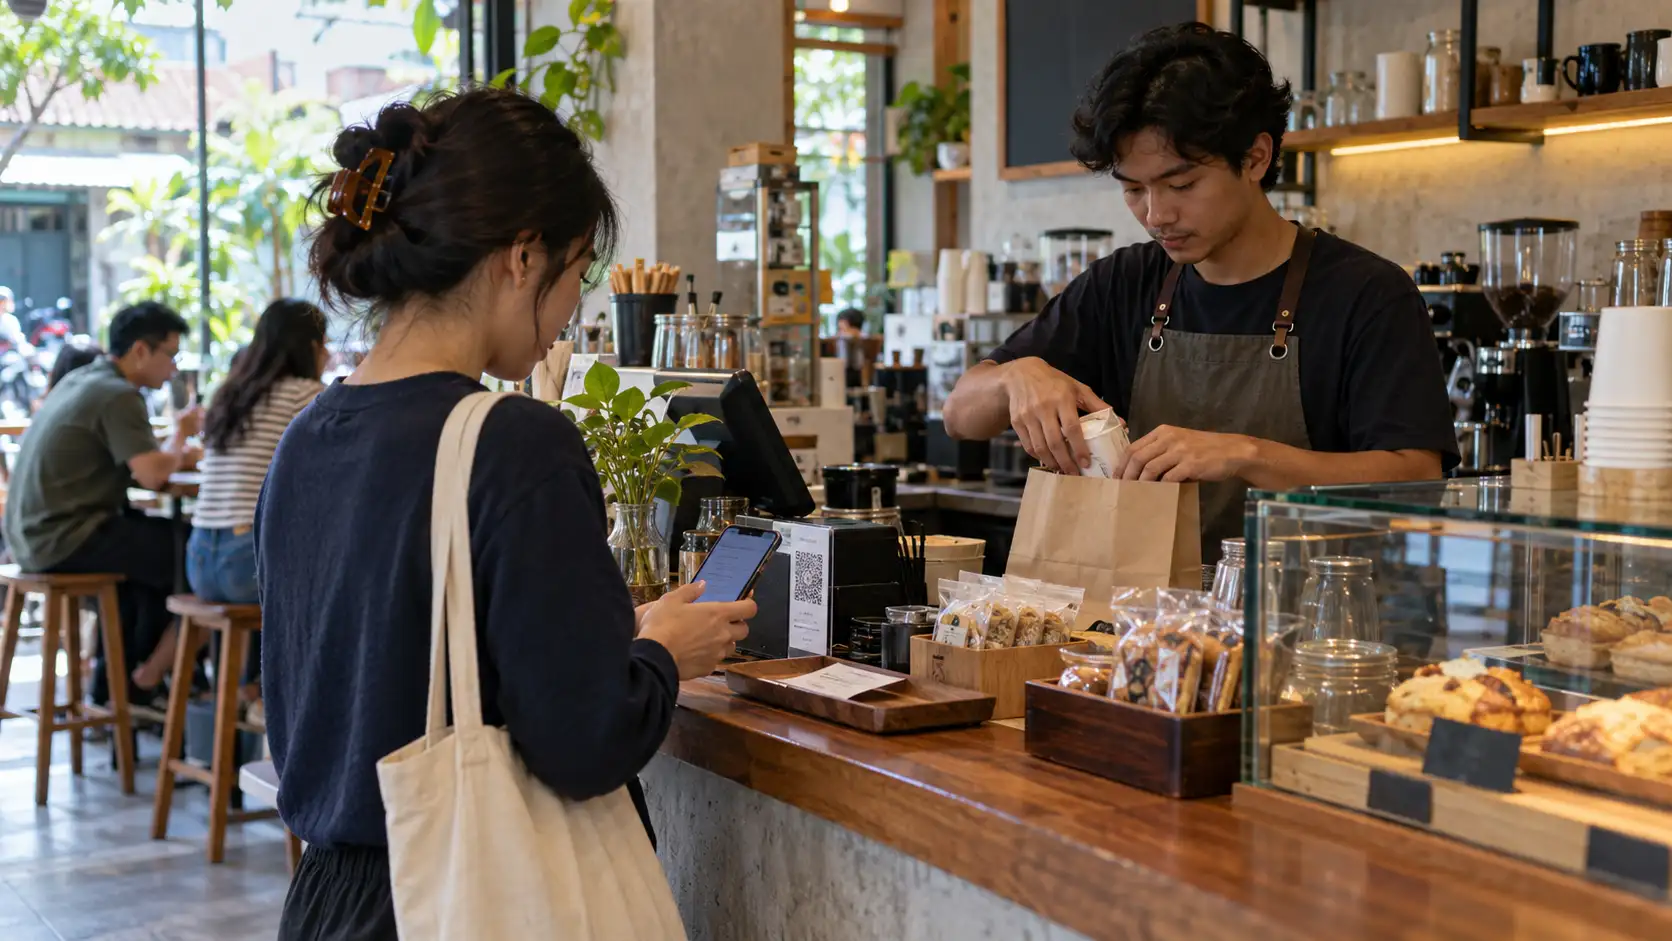
Untuk bisnis retail atau F&B, modus paling sederhana tetap relevan:
customer menunjukkan screenshot pembayaran.
Kasir melihat.
Order diberikan.
Dana ternyata belum masuk.
Perusahaan sebaiknya memverifikasi pembayaran dari sumber internal:
merchant app;
rekening;
POS integration;
atau settlement system.
Bukan dari gambar yang diberikan customer.
Screenshot membuktikan bahwa seseorang memiliki screenshot.
Ia belum tentu membuktikan settlement.
Kontrol kelima: refund harus kembali ke sumber yang benar
Refund fraud dapat terjadi ketika pelaku meminta pengembalian dana ke rekening yang berbeda dari sumber pembayaran.
Misalnya:
pembayaran dari rekening A.
Refund diminta ke rekening B.
Atau customer meminta refund setelah transaksi tertentu tetapi bukti order tidak sesuai.
Untuk situasi seperti ini, rule sederhana membantu:
sebisa mungkin refund kembali ke original payment method atau original account sesuai kebijakan dan mekanisme pembayaran yang tersedia.
Exception harus memiliki approval.
Kontrol keenam: role-based access
Tidak semua admin harus memiliki semua kemampuan.
Staf customer service mungkin perlu melihat order.
Belum tentu boleh mengubah rekening settlement.
Warehouse perlu melihat delivery.
Tidak perlu akses ke bank.
Finance staff tertentu dapat membuat payment batch.
Tetapi belum tentu memiliki hak final approval.
Ini adalah prinsip least privilege.
Semakin luas akses seseorang, semakin besar blast radius jika credential-nya dicuri atau disalahgunakan.
Kontrol ketujuh: lihat transaksi sebagai pola
Bank Indonesia sudah mengharuskan penguatan fraud management pada ekosistem BI-FAST.
Peserta BI-FAST wajib memiliki teknologi fraud detection di level akun dan transaksi sebagai first line of defense. Infrastruktur juga menggunakan mekanisme untuk mendeteksi anomali dan transaksi mencurigakan.[3]
Perusahaan non-bank tentu tidak harus membangun sistem sebesar bank.
Namun prinsipnya bisa ditiru.
Tandai transaksi yang:
jauh lebih besar dari normal;
vendor baru;
rekening baru;
waktu transaksi tidak biasa;
berulang cepat;
atau berada di luar pola.
Tidak semua anomaly adalah fraud.
Tetapi anomaly layak diperiksa.
Kontrol kedelapan: rekonsiliasi adalah keamanan
Reconciliation sering dianggap aktivitas accounting.
Sebenarnya ia juga fraud control.
Cocokkan:
order;
invoice;
goods received;
payment;
bank mutation;
refund;
dan settlement.
Semakin cepat reconciliation dilakukan, semakin cepat transaksi aneh ditemukan.
Bank Indonesia sendiri menempatkan rekonsiliasi, keamanan transaksi, pencegahan fraud, manajemen risiko dan mitigasi risiko sebagai fungsi penting dalam infrastruktur sistem pembayaran.[4]
Kontrol kesembilan: buat daftar “never approve by chat only”
Perusahaan dapat memiliki daftar tindakan yang tidak boleh selesai hanya melalui chat.
Contohnya:
perubahan rekening vendor;
payment besar;
pengalihan beneficiary;
perubahan akses admin;
pengiriman OTP;
penggantian rekening payroll;
refund besar;
dan pembayaran kepada vendor yang belum pernah digunakan.
Chat boleh menjadi channel komunikasi.
Bukan selalu channel final authorization.
Kontrol kesepuluh: siapkan incident playbook
Ketika perusahaan menyadari uang mungkin terkirim ke scammer, menit awal berharga.
Jangan mulai dengan meeting panjang.
Tentukan sebelumnya:
siapa yang menghubungi bank;
siapa yang memblokir credential;
siapa yang mengumpulkan bukti;
siapa yang menghubungi vendor/customer;
siapa yang memutus akses;
dan siapa yang melaporkan insiden.
Satgas PASTI meminta korban menyimpan bukti seperti nomor telepon, percakapan beserta tanggal/waktu, bukti transfer, identitas entitas atau akun, URL, serta tidak menghapus percakapan sebelum bukti didokumentasikan.[1]
Korban scam transaksi keuangan juga dapat melapor melalui IASC agar penanganan dan upaya pemblokiran rekening dapat dilakukan.[1]
QR code juga perlu diperlakukan sebagai aset operasional
QRIS telah menjadi bagian normal dari bisnis.
Karena itu merchant perlu memperlakukannya seperti bagian dari payment infrastructure.
Pastikan QR yang dipasang memang QR merchant yang benar.
Periksa jika ada sticker yang menutupi.
Jangan membiarkan siapa pun mengganti materi pembayaran tanpa otorisasi.
Untuk dynamic QR atau system-generated payment, pastikan perangkat dan account admin terlindungi.
Tidak semua scam membutuhkan hacking tingkat tinggi.
Kadang cukup mengganti destination.
Password kuat belum menyelesaikan social engineering
Multi-factor authentication penting.
Password management penting.
Patch penting.
Tetapi seseorang tetap dapat tertipu untuk memberikan approval yang sah.
Inilah perbedaan antara cybersecurity dan fraud control.
Cybersecurity menjaga sistem.
Fraud control menjaga keputusan dan aliran uang.
Keduanya harus bekerja bersama.
Bank Indonesia sendiri menempatkan tata kelola, manajemen risiko, internal control, keamanan sistem informasi, dan ketahanan siber sebagai bagian integral dari regulasi sistem pembayaran.[5][6]
Jangan jadikan training satu-satunya benteng
Awareness training tetap penting.
Karyawan perlu mengetahui:
jangan berbagi OTP;
jangan asal klik;
jangan percaya identitas digital;
dan laporkan hal mencurigakan.
Namun manusia tetap bisa lelah.
Terburu-buru.
Teralihkan.
Atau tertipu.
Karena itu desain proses harus mengasumsikan seseorang suatu hari akan membuat kesalahan.
Kontrol yang baik membuat satu kesalahan tidak otomatis berubah menjadi kehilangan uang.
Untuk UMKM, kontrol tidak harus mahal
Usaha kecil mungkin belum punya fraud-monitoring platform.
Tetapi bisa memiliki:
satu daftar rekening vendor yang terkunci;
callback verification;
dual approval di mobile banking;
notifikasi transaksi;
rekonsiliasi harian;
pemisahan user;
limit transfer;
dan checklist perubahan rekening.
Banyak kontrol paling efektif sebenarnya berupa process design.
Bukan software mahal.
Gunakan tiga lapisan pertahanan
Perusahaan dapat memikirkan kontrol scam dalam tiga lapisan.
Sebelum transaksi
Access control.
Vendor verification.
Master-data protection.
Approval threshold.
Staff awareness.
Saat transaksi
Maker–checker.
Anomaly check.
Independent confirmation.
Payment limit.
Setelah transaksi
Reconciliation.
Alerts.
Audit trail.
Incident response.
Reporting.
Jika satu lapisan gagal, masih ada lapisan lain.
Kecepatan pembayaran harus diimbangi kecepatan kontrol
Digitalisation membuat pembayaran luar biasa efisien.
Instruksi dapat dikirim dalam detik.
Transfer tiba cepat.
Order diproses real-time.
Itu positif.
Tetapi control model era transfer manual tidak selalu cukup untuk sistem real-time.
Jika uang dapat keluar dalam satu menit, fraud response tidak boleh membutuhkan dua hari untuk mengetahui siapa yang harus dihubungi.
Inilah tantangan desain berikutnya.
Bukan memperlambat pembayaran.
Tetapi membuat verification bergerak secepat transaksi.
Scam bukan sekadar masalah teknologi
IASC telah menerima ratusan ribu laporan.
Ratusan ribu rekening sudah diblokir.
Ratusan miliar rupiah dana telah dicegah mengalir lebih jauh.[1]
Angka tersebut menunjukkan bahwa perlindungan digital tidak bisa berhenti pada pesan:
“Hati-hati terhadap penipuan.”
Bagi bisnis, pertanyaan yang lebih berguna adalah:
“Jika seseorang berhasil meyakinkan satu karyawan dengan pesan yang terlihat asli, kontrol apa yang masih mencegah uang perusahaan keluar?”
Itulah ujian sebenarnya.
Perusahaan yang resilient bukan perusahaan yang yakin tidak ada karyawannya akan pernah tertipu.
Perusahaan yang resilient adalah perusahaan yang mendesain proses sehingga satu orang tertipu tidak cukup untuk menyelesaikan fraud.
- [1] Otoritas Jasa Keuangan / Satgas PASTI. Satgas PASTI Terima 25 Ribu Pengaduan Aktivitas Keuangan Ilegal dan IASC Berhasil Blokir Dana Terkait Scam Rp724 Miliar. 31 Agustus/1 September 2026.
- [2] Bank Indonesia. Kartu Kredit Indonesia dan Kebijakan MDR 0%: Sinergi dan Inovasi Perkuat Ekonomi Keuangan Digital Indonesia. 17 Agustus 2026.
- [3] Bank Indonesia. Ketentuan pengelolaan fraud pada BI-FAST, termasuk fraud detection pada level akun dan transaksi.
- [4] Bank Indonesia. Infrastruktur Sistem Pembayaran/GPN — fungsi keamanan transaksi, rekonsiliasi, pencegahan fraud dan manajemen risiko.
- [5] Bank Indonesia. PBI Nomor 10 Tahun 2025 tentang Pengaturan Industri Sistem Pembayaran — tata kelola, manajemen risiko dan pengendalian internal.
- [6] Bank Indonesia. PBI Nomor 2 Tahun 2024 tentang Keamanan Sistem Informasi dan Ketahanan Siber.
- Data IASC mencakup laporan masyarakat secara luas dan tidak boleh ditafsirkan sebagai jumlah fraud yang menimpa perusahaan saja.
- Rp724,1 miliar adalah dana terkait scam yang berhasil diblokir, bukan total kerugian scam nasional.
- Praktik callback, maker–checker, original-payment refund dan approval thresholds dalam artikel merupakan kerangka kontrol bisnis; implementasi harus disesuaikan dengan ukuran usaha, sistem pembayaran, dan risk appetite masing-masing.
Published: 15 September 2026